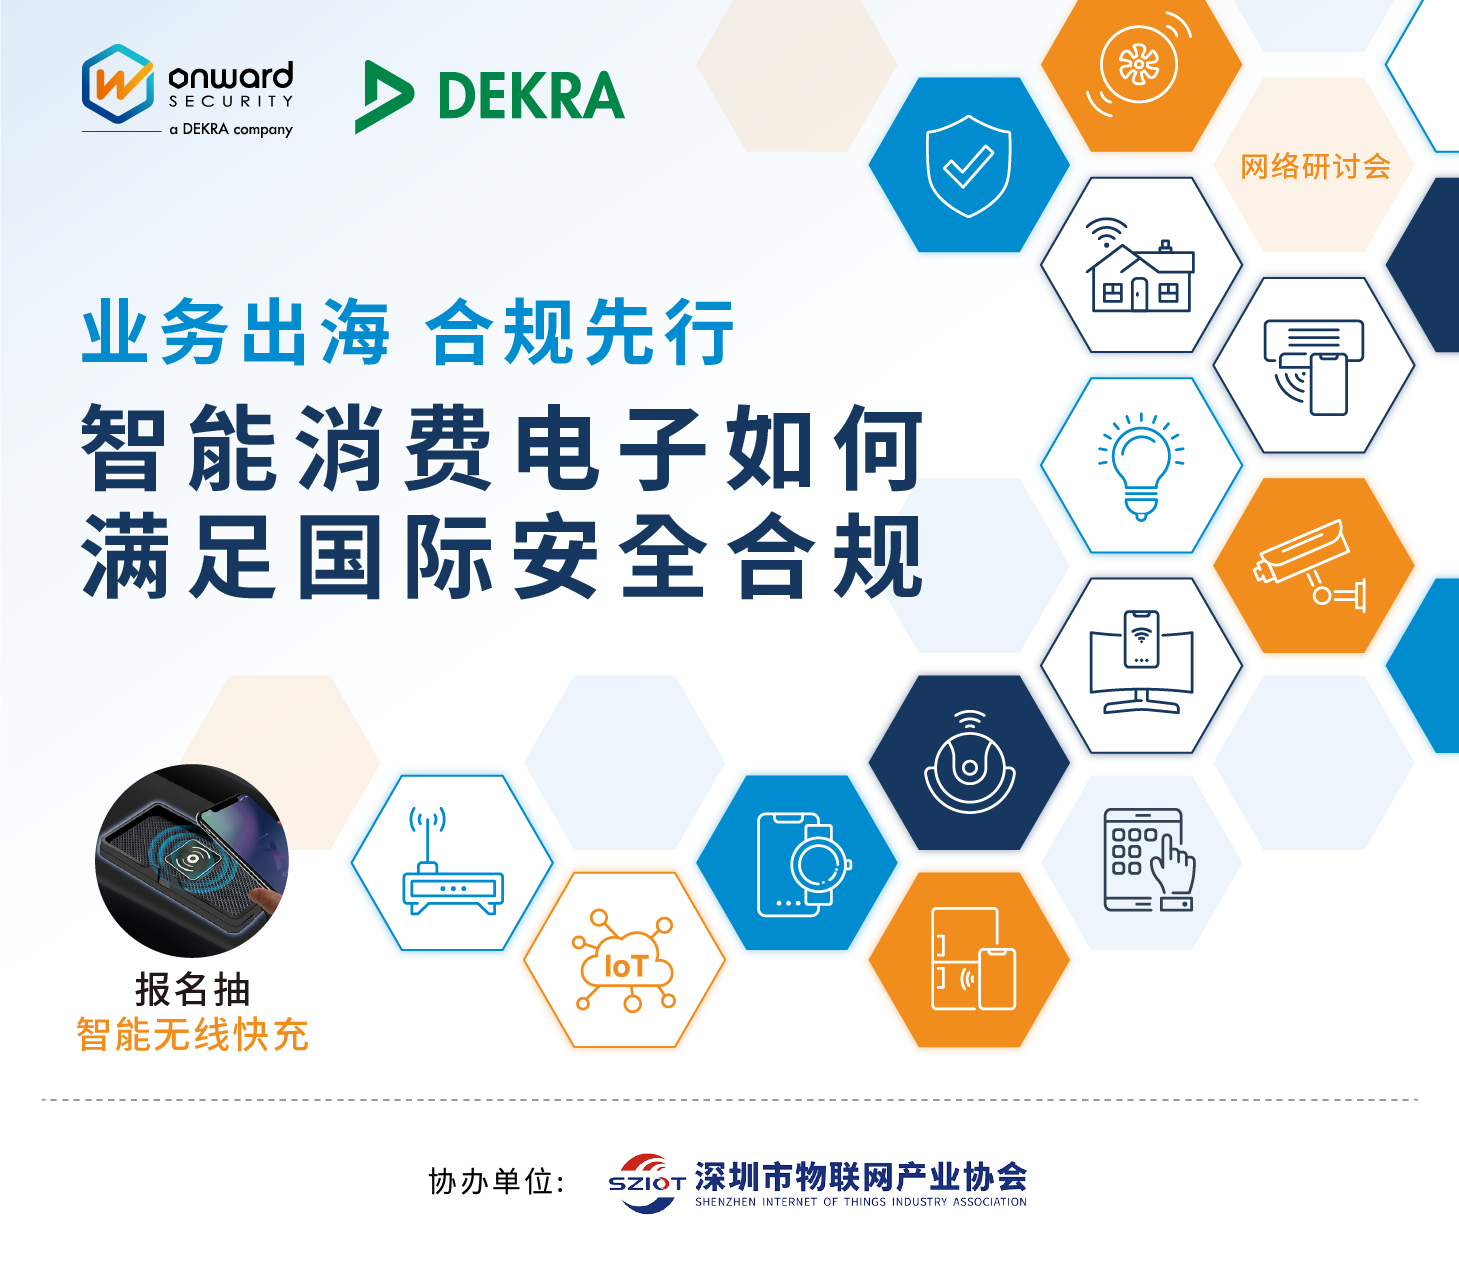
近几年企业整体信息安全意识提升,但仍无法有效防堵恶意软件入侵,全球持续爆发各种网络安全事件。开发人员欠缺安全思维,导致产品存在许多漏洞也是主因之一,除了满足上市时程与产品效能,还需符合国际安全规范。
许多国家已制定强制性的安全法规,也多以ETSI EN 303 645及IEC 62443-4-1或4-2架构作为参考。即将强制执行的RED-DA法令,新增网络及通讯安全要求,规定制造商在产品设计和生产上都必须符合。考虑到产品开发时间及测试时程,安全评估必须从现在开始规划。
活动日期 : 2023年5月30日
活动时间 : 14:00-15:30
活动地点 : 网络研讨会(腾讯会议)
会议内容
14:05 ~ 14:25
产品出海你要知道的那些安全合规
仲至信息科技 业务副总 蒋燕会
14:25 ~ 14:50
欧盟RED-DA (Article 3.3 Security)即將上路 该如何取证?
DEKRA德凯中国 网络安全总经理 罗黎
14:50 ~ 15:15
满足RED-DA网络及通讯安全要求 你要知道的ETSI EN 303 645 & IEC 62443-4-1及4-2
仲至信息科技 首席技术官 刘作仁
※主办单位得视情况保留变动讲师、议程变更之权利
讲者
蒋燕会
仲至信息科技
业务副总
罗黎
DEKRA德凯中国
网络安全总经理
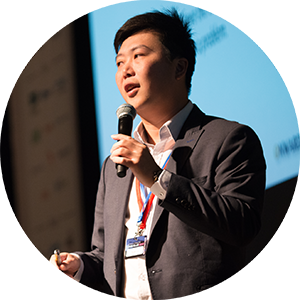
刘作仁
仲至信息科技
首席技术官
报名抽好礼
扫描二维码 立即报名